Hàn Quốc triệu tập họp khẩn toàn bộ ngành ngân hàng sau vụ rò rỉ dữ liệu nghiêm trọng
Saturday, 03/10/2026 - 10:27:33 AM
Cơ quan quản lý tài chính Hàn Quốc đã ra lệnh rà soát toàn diện hệ thống an ninh mạng sau khi thông tin cá nhân của hàng chục nghìn khách hàng tại các ngân hàng lớn bị tấn công và rò rỉ. Vụ việc làm dấy lên hồi chuông cảnh báo về mức độ an toàn dữ liệu trong kỷ nguyên công nghệ số.
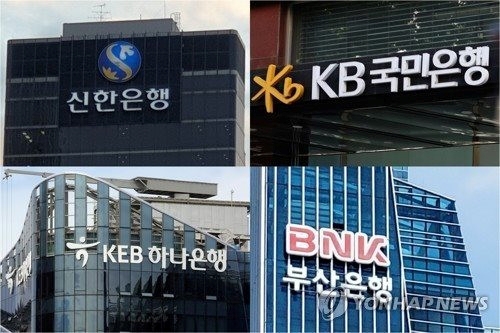
Ngành tài chính Hàn Quốc đang phải đối mặt với một cuộc khủng hoảng an ninh mạng chưa từng có tiền lệ, buộc Chính phủ và các cơ quan chức năng phải ngay lập tức đưa ra những biện pháp ứng phó khẩn cấp. Sau chuỗi các cuộc tấn công mạng có hệ thống nhắm thẳng vào các tổ chức tài chính lớn, hàng loạt thông tin nhạy cảm của khách hàng đã bị đánh cắp, gây ra mối lo ngại sâu sắc về sự an toàn của hệ thống ngân hàng quốc gia.
Lệnh tổng rà soát từ cơ quan quản lý tài chính
Trước tình hình tội phạm mạng ngày càng diễn biến phức tạp, Ủy ban Dịch vụ Tài chính (FSC) Hàn Quốc đã ban hành chỉ thị khẩn, yêu cầu toàn bộ các công ty tài chính và ngân hàng thương mại trên cả nước phải lập tức tiến hành rà soát toàn diện hệ thống an ninh mạng của mình. Quyết định này được đưa ra ngay sau khi thông tin cá nhân của 89 khách hàng tại Ngân hàng Hana bị lộ lọt, bao gồm số đăng ký cư trú, họ tên, địa chỉ và số điện thoại liên lạc.
Không dừng lại ở đó, các cơ quan chức năng xác định đây là một chiến dịch tấn công quy mô lớn nhắm vào nhiều định chế tài chính cùng lúc. Trong khi Ngân hàng Woori và NH Nonghyup may mắn ngăn chặn kịp thời các cuộc truy cập trái phép nhờ hệ thống tường lửa kiên cố, thì nhiều tổ chức khác lại không tránh khỏi tổn thất nặng nề từ các cuộc xâm nhập tinh vi này.
Quy mô thiệt hại và phương thức tấn công tinh vi
Theo số liệu thống kê sơ bộ từ các cơ quan điều tra, mức độ ảnh hưởng của đợt tấn công lần này là rất nghiêm trọng. Cụ thể, Ngân hàng Shinhan đã xác nhận có khoảng 25.000 khách hàng bị rò rỉ dữ liệu quan trọng như thu nhập hàng năm, họ tên và số điện thoại. Ngay sau đó, KB Kookmin Bank cũng phát hiện hơn 100 tài khoản khách hàng bị xâm phạm dữ liệu sau một sự cố tương tự.
Đáng chú ý, các cơ quan chức năng và đơn vị cảnh sát chuyên trách tội phạm mạng cho biết nhóm hacker thực hiện các vụ tấn công này nhiều khả năng hoạt động từ nước ngoài và đã sử dụng các công cụ trí tuệ nhân tạo (AI) tiên tiến để vượt qua các lớp bảo mật truyền thống. Sự tham gia của công nghệ AI trong việc phá hoại hệ thống đang đặt ra những thách thức cực kỳ lớn cho các kỹ sư công nghệ thông tin trong ngành tài chính.
Phản ứng của các ngân hàng và cuộc điều tra diện rộng
Ngay sau khi sự cố bị phanh phui, đại diện lãnh đạo các ngân hàng bị hại đã lên tiếng xin lỗi công khai trước công luận và cam kết sẽ nhanh chóng triển khai các biện pháp bồi thường cũng như khắc phục hậu quả. Đồng thời, lực lượng cảnh sát cũng đã khởi động cuộc điều tra sơ bộ trên diện rộng để truy tìm dấu vết của nhóm tội phạm mạng quốc tế này nhằm ngăn chặn các nguy cơ tái diễn trong tương lai.
Bình luận: Sự cố rò rỉ dữ liệu hàng loạt tại Hàn Quốc là bài học đắt giá cho thấy các tổ chức tài chính toàn cầu cần phải nâng cấp hệ thống phòng thủ số lên một tầm cao mới để đối phó với tội phạm công nghệ cao sử dụng trí tuệ nhân tạo.

MỚI CẬP NHẬT


ĐỌC THÊM
Lập trình viên viết code bấm 1.000 lần/giây giành số khám cho bạn gái: Nhận kết đắng
Vì muốn giúp bạn gái và bệnh nhân vượt qua cảnh khó khăn khi đặt lịch khám chuyên gia, một lập trình viên tại Vũ Hán đã viết công cụ ...
Hy hữu: Ô tô điện húc sập nhà vệ sinh trạm xăng, người đàn ông đang ngồi bên trong bị thương
Một sự cố hy hữu đã xảy ra tại Thái Lan khi chiếc ô tô điện bất ngờ lao thẳng vào khu vực nhà vệ sinh của một trạm xăng, ...
Bi kịch kinh hoàng tại đảo Síp: Người cha sơ suất làm rơi con trai 2 tuổi từ cửa sổ tầng 4
Một người cha 37 tuổi người Anh đã vướng vào vòng lao lý và nỗi ân hận tột cùng sau khi bất cẩn đặt con trai 2 tuổi lên bệ ...
Lốc xoáy kinh hoàng chưa từng có tại Ý: Xe cộ lật úp, nhiều người nguy kịch
Một trận lốc xoáy dữ dội chưa từng có tiền lệ đã quét qua đảo Sicily (Ý), tàn phá nhà cửa, trường học và khiến nhiều phương tiện lật ngửa. ...
Khói mù từ Indonesia phủ kín Đông Nam Á, Malaysia đóng cửa trường học và Singapore chìm trong màn xám
Tình trạng khói mù nghiêm trọng do các vụ cháy rừng tại Indonesia đang lan rộng khắp khu vực Đông Nam Á, buộc Malaysia phải đóng cửa hàng loạt trường ...